KerioControl – GFI KerioControl AI – Dispositivos de confianza – La tercera capa.pdf
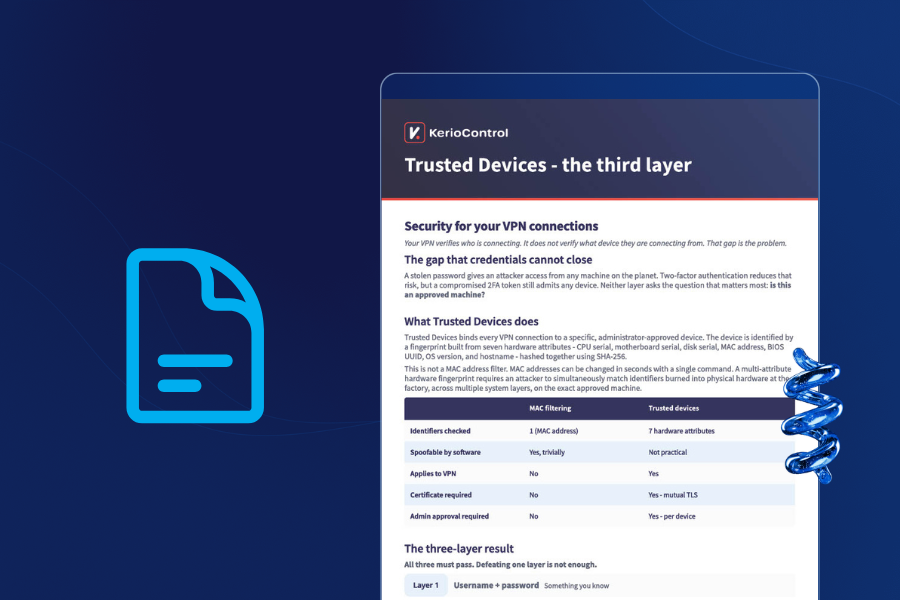
Describe la función «Dispositivos de confianza» de GFI KerioControl v10, que añade la verificación de dispositivos como tercera capa de autenticación, además de las credenciales y la autenticación de dos factores (2FA). En lugar de un filtro de direcciones MAC que puede falsificarse, vincula cada conexión VPN a un equipo específico aprobado por el administrador mediante una huella digital SHA-256 generada a partir de siete atributos de hardware (número de serie de la CPU, número de serie de la placa base, número de serie del disco, dirección MAC, UUID de la BIOS, versión del sistema operativo y nombre de host), respaldada por certificados TLS recíprocos.