Datenblätter, Administratorhandbücher, Fallstudien, Webinare und Videos zu allen GFI-Produkten – alles an einem Ort. Nach Produkt oder Art der Ressource filtern.
Ein Anwendungsbeispiel, das zeigt, wie GFI KerioControl auf Schiffen, auf denen Starlink zum Einsatz kommt, Funktionen zur Priorisierung des Datenverkehrs, zur Isolierung von Zonen und zum IMO-konformen Flottenmanagement bereitstellt und damit die Lücken in der Netzwerksicherheit und im Bandbreitenmanagement schließt, die durch die Konnektivität allein nicht behoben werden können.
Die „Shield Matrix AI“ von GFI KerioControl schließt die Sicherheitslücke bei Bedrohungen vor der Signaturerkennung für kleine und mittlere Unternehmen (KMU). Dabei wird ein globales Honeypot-Netzwerk genutzt, um bekannte bösartige IP-Adressen zu blockieren, bevor ein Datenaustausch stattfindet – ganz ohne SOC.
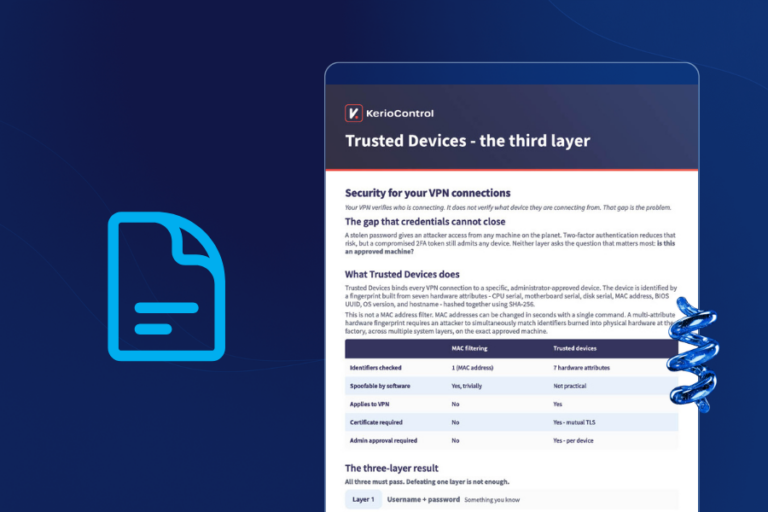
Behandelt die Funktion „Trusted Devices“ in GFI KerioControl v10, die zusätzlich zu Anmeldedaten und 2FA eine Geräteüberprüfung als dritte Authentifizierungsebene einführt. Anstelle eines Filters für fälschbare MAC-Adressen wird jede VPN-Verbindung mithilfe eines SHA-256-Fingerabdrucks, der aus sieben Hardware-Attributen (CPU-Seriennummer, Motherboard-Seriennummer, Festplatten-Seriennummer, MAC-Adresse, BIOS-UUID, Betriebssystemversion, Hostname) erstellt wird und durch gegenseitige TLS-Zertifikate abgesichert ist, an einen bestimmten, vom Administrator genehmigten Rechner gebunden.