Datenblätter, Administratorhandbücher, Fallstudien, Webinare und Videos zu allen GFI-Produkten – alles an einem Ort. Nach Produkt oder Art der Ressource filtern.
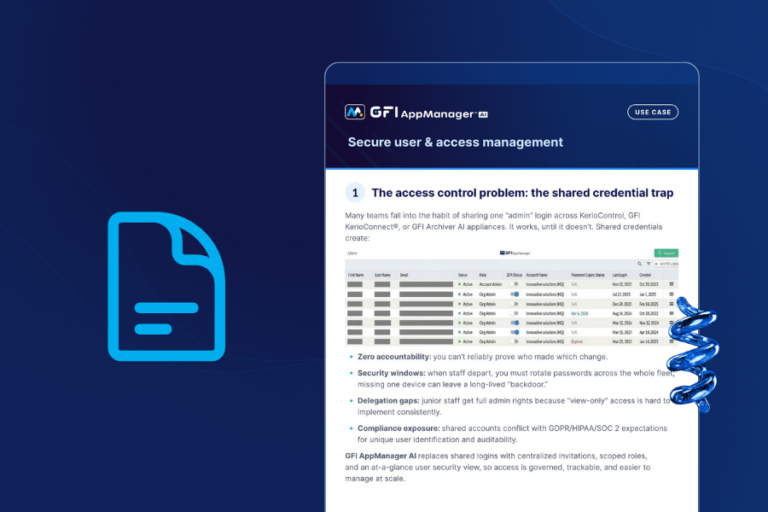
Erfahren Sie, wie GFI AppManager AI gemeinsam genutzte Administratorzugangsdaten durch eine zentralisierte, rollenbasierte Zugriffskontrolle ersetzt, um Sicherheitslücken zu schließen, die Verantwortlichkeit zu stärken und die Einhaltung von Vorschriften in Ihrem gesamten GFI-Gerätepark zu vereinfachen.
GFI ClearView AI erkennt ungewöhnlichen ausgehenden Datenverkehr von einem vergessenen, noch verbundenen Arbeitsplatzrechner, kann diesen jedoch nicht erklären. GFI LanGuard AI benennt das Problem und identifiziert vier kritische, ungepatchte CVEs, die mit Fernzugriffstoolkits in Verbindung stehen. Über GFI AppManager AI werden das Datenverkehrsverhalten und die Schwachstellenwarnung gemeinsam in derselben Sitzung angezeigt, wodurch der Zusammenhang sichtbar wird, bevor der Vorfall mit „Ursache: unbekannt“ abgeschlossen wird.
Ein Compliance-Beauftragter, der über ein vollständiges E-Mail-Archiv mit GFI Archiver AI verfügt, wird einer behördlichen Prüfung unterzogen und erhält dann die zweite Frage: Weisen Sie nach, dass der Server, auf dem dieses Archiv gehostet wird, sicher war. Ohne GFI LanGuard AI gibt es keinen zeitgestempelten Verlauf der CVE-Behebungsmaßnahmen, den man vorweisen könnte. Mit GFI LanGuard AI werden die Aufzeichnungen zur Patch-Compliance zusammen mit dem Archiv exportiert, wodurch die Prüfung innerhalb weniger Minuten abgeschlossen ist.
Eine scheinbar legitim zugestellte E-Mail von einem kompromittierten Lieferantenkonto enthält ein schädliches Dokument, das alle E-Mail-Filter umgeht, da die Bedrohung nicht in der E-Mail selbst liegt. Sie zielt auf Schwachstellen auf Geräteebene des Endgeräts ab, auf dem sie geöffnet wird. GFI KerioConnect® funktioniert durchgehend einwandfrei; ob der Angriff erfolgreich ist, hängt ausschließlich davon ab, ob GFI LanGuard AI das Gerät bereits gepatcht hat.
Der Laptop eines Auftragnehmers schleust vor seiner Abreise eine Schadsoftware auf einen internen Rechner ein. GFI KerioControl sichert den Perimeter, hat jedoch keinen Einblick ins Innere des Netzwerks. Ohne GFI LanGuard AI breitet sich die Schadsoftware 60 Stunden lang lateral über nicht gepatchte Geräte aus und erreicht Dateiserver, Backup-Server sowie drei Zweigstellen, bevor jemand davon Kenntnis erlangt. Mit GFI LanGuard AI sind alle verwalteten Geräte bereits gepatcht, sodass die laterale Ausbreitung keinen Angriffspunkt findet.