
NIS2-RICHTLINIE
Was ist die NIS2-Richtlinie?
Die NIS2-Richtlinie ist ein solides Rahmenwerk, das zur Stärkung der Cybersicherheit der EU-Mitgliedstaaten geschaffen wurde und auf eine widerstandsfähige digitale Infrastruktur abzielt, die in der Lage ist, Cybersicherheitsvorfälle abzuwehren und zu bewältigen. Diese Richtlinie gilt für Organisationen, die für die europäische Wirtschaft und Gesellschaft von entscheidender Bedeutung sind, und schreibt die Einführung von Mechanismen zum Risikomanagement und zur Meldung von Vorfällen vor.
EINHALTUNG DER VORSCHRIFTEN
Wesentliche Compliance-Anforderungen
Risikomanagement
Umsetzung von Maßnahmen wie verbesserter Netzwerksicherheit, verstärkter Sicherheit in der Lieferkette, besserer Zugangskontrolle, Verschlüsselung und Vorfallmanagement, um Cyberrisiken zu minimieren.
Unternehmensverantwortung
Sicherstellung, dass die Unternehmensleitung in Bezug auf die Cybersicherheitsmaßnahmen des Unternehmens geschult ist, diese überwacht und genehmigt, um Cyberrisiken zu begegnen, wobei sie sich der möglichen Sanktionen bewusst ist, einschließlich der Haftung und des vorübergehenden Ausschlusses von Führungsaufgaben im Falle von Verstößen.
Meldepflichten
Einführung von Verfahren zur unverzüglichen Meldung schwerwiegender Sicherheitsvorfälle unter Einhaltung der in der NIS2 festgelegten Meldefristen, wie beispielsweise der 24-Stunden-Frist für die „Frühwarnung“.
Geschäftskontinuität
Planung der Geschäftskontinuität bei schwerwiegenden Cybervorfällen, einschließlich Systemwiederherstellung, Notfallmaßnahmen und der Einrichtung eines Krisenstabs.
ZEITLEISTE
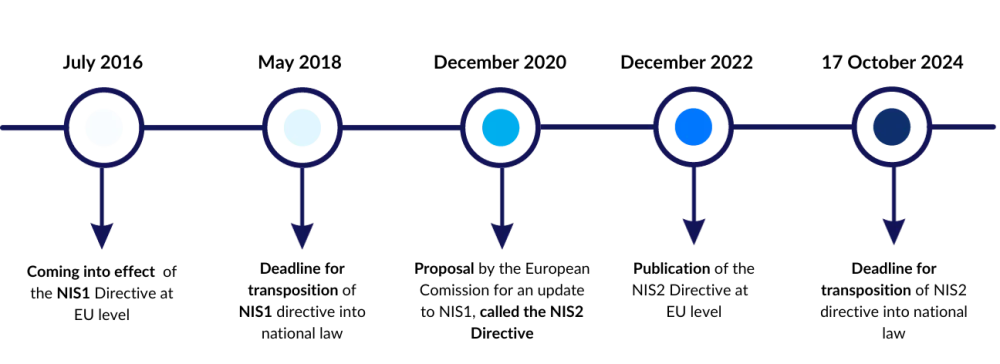
Von NIS zu NIS2
Die ursprüngliche NIS-Richtlinie war ein wichtiger Schritt zur Verbesserung der Cybersicherheit innerhalb der EU, doch ihre Umsetzung führte zu einer uneinheitlichen Praxis in den einzelnen Mitgliedstaaten. Angesichts der zunehmenden Anzahl und Komplexität von Cyberbedrohungen hat die Kommission die Richtlinie zu NIS2 überarbeitet, um Sicherheitsprotokolle zu stärken, die Sicherheit der Lieferketten zu gewährleisten, Meldepflichten zu vereinfachen und strengere Aufsichts- und Durchsetzungsmaßnahmen durchzusetzen. NIS2 vereinfacht die Einstufung von Unternehmen in „wesentliche“ oder „wichtige“ Einrichtungen und erweitert ihren Geltungsbereich auf neuere Sektoren wie Abwasserwirtschaft, Lebensmittel und Raumfahrt, wobei alle mittleren bis großen Unternehmen in diesen Bereichen erfasst werden.
SCHWACHSTELLEN- UND PATCH-MANAGEMENT
Umgang mit Sicherheitslücken und Patch-Management
Einer der wichtigsten Punkte, auf die die NIS-2-Richtlinie eingeht, ist die Bedeutung und die Anforderung von Schwachstellenanalysen und Patch-Management. Artikel 6 der Richtlinie befasst sich mit einem Schwachstellenregister, das Informationen über Schwachstellen, die davon betroffenen Produkte oder Dienste sowie die jeweiligen Umstände enthält. Anschließend wird auf die Verfügbarkeit von Patches und die Anforderungen für den Fall eingegangen, dass keine Patches verfügbar sind.
GFI LanGuard kann Unternehmen dabei unterstützen, die Anforderungen von NIS2 zu erfüllen. Seit über einem Jahrzehnt ermöglicht GFI LanGuard Tausenden von Unternehmen weltweit, den Endgeräteschutz in ihrem gesamten Netzwerk zu verwalten und aufrechtzuerhalten. Die Lösung bietet einen Überblick über alle Elemente im Netzwerk, hilft bei der Ermittlung potenzieller Schwachstellen und ermöglicht deren Behebung. Die Lösung für Patch-Management und Netzwerkaudits ist benutzerfreundlich und einfach zu implementieren.
Für einen detaillierteren Überblick empfehlen wir Ihnen, die GFI LanGuard-Seite zu besuchen. Sie können auch eine Live-Demo anfordern, um sich einen Überblick über das Produkt zu verschaffen und Antworten auf Ihre Fragen zu erhalten.
GFI LANGUARD AI
Sorgen Sie mit GFI LanGuard AI für Netzwerksicherheit
- Erkennen Sie automatisch alle Geräte in Ihrem Netzwerk, darunter Computer, Laptops, Mobiltelefone, Tablets, Drucker, Server, virtuelle Maschinen, Router und Switches.
- Überprüfen Sie Ihr Netzwerk auf fehlende Patches.
- Finden Sie Sicherheitslücken in gängigen Betriebssystemen. Identifizieren Sie fehlende Patches in Webbrowsern und Software von Drittanbietern.
- Erkennen Sie Sicherheitslücken, für die noch kein Patch verfügbar ist, mithilfe einer regelmäßig aktualisierten Liste mit über 65.000 bekannten Problemen sowie offener Ports und Systeminformationen zu Benutzern, freigegebenen Verzeichnissen und Diensten.
- Patches automatisch zentral bereitstellen oder Agenten auf einzelnen Rechnern installieren.
- Führen Sie automatisierte Netzwerksicherheitsberichte durch, um die Einhaltung von NIS2 und anderen Anforderungen wie PCI DSS, HIPAA, ISO 27001/27002 und SOX nachzuweisen.
GFI CLEARVIEW AI
Optimieren Sie die Netzwerkleistung mit GFI Clearview AI
- Überwachen Sie automatisch den Zustand und die Leistung Ihres gesamten Netzwerks, einschließlich Anwendungen, Benutzern und Bandbreitenverbrauch, in Echtzeit.
- Gewinnen Sie wertvolle Einblicke dank eines einheitlichen Dashboards für die Netzwerk- und Anwendungsleistung.
- Erkennen Sie mithilfe einer umfassenden Datenverkehrsanalyse Engpässe und Probleme, die sich auf die Anwendungsleistung auswirken.
- Richten Sie eine sofortige Überwachung mit einer Aktualisierungsrate von 1 Sekunde ein, um sofort Einblick in das Netzwerk zu erhalten.
- Erkennen Sie schädliche Anwendungen, die eine Gefahr für Ihr Netzwerk darstellen, bevor sie ausgenutzt werden können.
- Nutzen Sie die integrierten Berichtstools für eine einfache Datenanalyse und Compliance-Berichterstattung – mit einer Datenspeicherungsdauer von bis zu zwei Jahren.
BLOG
Erfahren Sie mehr über NIS2
NIS2-Richtlinie: Wesentliche Änderungen und Auswirkungen auf die IT-Infrastruktur
Die neue EU-Richtlinie NIS2 betrifft verschiedene Branchen und digitale Dienste und läutet ein neues Kapitel im Umgang mit Cybersicherheitsrisiken ein. Begleiten Sie uns dabei, die Feinheiten von NIS2 zu entschlüsseln, die Auswirkungen auf Ihre IT-Infrastruktur zu untersuchen und aufzuzeigen, wie die Lösungen von GFI Software Ihren Weg in dieses neue Zeitalter der Cybersicherheit vereinfachen können.
Was ist NIS2? – Ein umfassender Überblick über die neue EU-Richtlinie zur Cybersicherheit
Die Europäische Union hat kürzlich die NIS2-Richtlinie eingeführt, einen umfassenden Rahmen zur Stärkung der Abwehrmaßnahmen der Region gegen digitale Bedrohungen. In diesem Blogbeitrag werfen wir einen Blick auf die wesentlichen Aspekte der NIS2, erörtern die wichtigsten Auswirkungen und Anforderungen und zeigen auf, wie GFI Unternehmen dabei unterstützen kann, sich in dieser neuen Cybersicherheitslandschaft zurechtzufinden.
Die NIS2-Richtlinie zur Cybersicherheit verständlich erklärt
Kennen Sie die kürzlich von der Europäischen Union eingeführte NIS2-Richtlinie zur Cybersicherheit? Als zukunftsorientierter IT-Experte ist es entscheidend, immer einen Schritt voraus zu sein und sich auf diese bahnbrechende Verordnung vorzubereiten.
Sind Sie bereits Kunde bei GFI?