
SOLUTIONS DE CONFORMITÉ
Maîtriser la conformité à la directive NIS 2 avec GFI
DIRECTIVE NIS2
Qu'est-ce que la directive NIS2 ?
La directive NIS2 constitue un cadre solide mis en place pour renforcer la cybersécurité des États membres de l'Union européenne, dans le but de garantir une infrastructure numérique résiliente, capable de prévenir et de gérer les incidents de cybersécurité. Cette directive s'applique aux organisations essentielles à l'économie et à la société européennes, et impose la mise en œuvre de mécanismes de gestion des risques et de signalement des incidents.
CONFORMITÉ
Principales exigences en matière de conformité
Gestion des risques
Mettre en œuvre des mesures telles que le renforcement de la sécurité des réseaux, l'amélioration de la sécurité de la chaîne d'approvisionnement, un meilleur contrôle des accès, le chiffrement et la gestion des incidents afin de minimiser les risques cybernétiques.
Responsabilité des entreprises
Veiller à ce que la direction de l'entreprise soit formée aux mesures de cybersécurité mises en place par l'entité, qu'elle en assure le suivi et qu'elle les approuve afin de faire face aux risques cybernétiques, tout en ayant pleinement conscience des sanctions potentielles, notamment la responsabilité civile et l'interdiction temporaire d'exercer des fonctions de direction en cas de manquement.
Obligations de déclaration
Mettre en place des procédures permettant de signaler rapidement les incidents de sécurité majeurs, en respectant les délais de notification prévus par la directive NIS 2, notamment l'obligation d'« alerte précoce » dans les 24 heures.
Continuité des activités
Planification de la continuité des activités en cas de cyberincidents majeurs, notamment la reprise des systèmes, les procédures d'urgence et la mise en place d'une équipe d'intervention en cas de crise.
CHRONOLOGIE
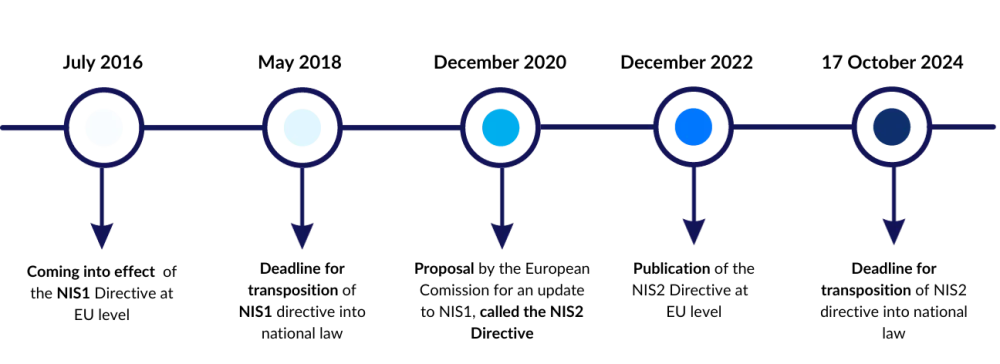
Du NIS au NIS2
La directive NIS initiale constituait une avancée majeure vers le renforcement de la cybersécurité au sein de l’UE, mais sa mise en œuvre a donné lieu à des pratiques variées d’un État membre à l’autre. Face à l’augmentation du nombre et de la sophistication des cybermenaces, la Commission a remanié la directive pour en faire la NIS2, afin de renforcer les protocoles de sécurité, de traiter la question de la sécurité de la chaîne d’approvisionnement, de simplifier les obligations de déclaration et d’appliquer des mesures de surveillance et de contrôle plus strictes. La directive NIS 2 simplifie la classification des entités en deux catégories («essentielles» ou «importantes»), en élargissant son champ d’application à de nouveaux secteurs tels que la gestion des eaux usées, l’agroalimentaire et le secteur spatial, et en englobant toutes les entreprises de taille moyenne à grande opérant dans ces domaines.
GESTION DES VULNÉRABILITÉS ET DES CORRECTIFS
Gestion des vulnérabilités et des correctifs
L'un des points clés mis en avant par la directive NIS 2 est l'importance et l'obligation de procéder à des évaluations de vulnérabilité et à la gestion des correctifs. L'article 6 de la directive évoque un registre des vulnérabilités contenant des informations sur ces dernières, les produits ou services concernés, ainsi que les circonstances dans lesquelles elles se manifestent. Il aborde ensuite la question de la disponibilité des correctifs et les exigences applicables en l'absence de correctifs disponibles.
GFI LanGuard peut aider les organisations à se conformer à la norme NIS2. Depuis plus d’une décennie, GFI LanGuard permet à des milliers d’entreprises à travers le monde de gérer et de maintenir la protection des terminaux sur l’ensemble de leur réseau, en leur offrant une visibilité sur tous les éléments de leur réseau, en les aidant à identifier les vulnérabilités potentielles et en leur permettant d’y remédier. Cette solution de gestion des correctifs et d’audit réseau est simple d’utilisation et facile à déployer.
Pour obtenir des informations plus détaillées, nous vous invitons à consulter la page consacrée à GFI LanGuard. Vous pouvez également demander une démonstration en direct afin de découvrir le produit et d'obtenir des réponses à toutes vos questions.
GFI LANGUARD AI
Assurez la sécurité de votre réseau grâce à GFI LanGuard AI
- Détectez automatiquement tous les éléments de votre réseau, notamment les ordinateurs de bureau, les ordinateurs portables, les téléphones mobiles, les tablettes, les imprimantes, les serveurs, les machines virtuelles, les routeurs et les commutateurs.
- Analysez votre réseau pour détecter les correctifs manquants.
- Repérer les failles dans les systèmes d'exploitation courants. Identifier les correctifs manquants dans les navigateurs Web et les logiciels tiers.
- Identifiez les vulnérabilités non couvertes par des correctifs à l'aide d'une liste régulièrement mise à jour de plus de 65 000 problèmes connus, ainsi que les ports ouverts et les informations système concernant les utilisateurs, les répertoires partagés et les services.
- Déployez automatiquement les correctifs de manière centralisée, ou installez des agents sur chaque machine.
- Générez des rapports automatisés sur la sécurité du réseau afin de démontrer votre conformité à la norme NIS2 et à d'autres exigences telles que PCI DSS, HIPAA, ISO 27001/27002 et SOX.
GFI CLEARVIEW AI
Optimisez les performances de votre réseau grâce à GFI Clearview AI
- Surveillez automatiquement et en temps réel l'état et les performances de l'ensemble de votre réseau, y compris les applications, les utilisateurs et la consommation de bande passante.
- Bénéficiez d'informations précieuses grâce à un tableau de bord unifié dédié aux performances du réseau et des applications.
- Identifiez les goulots d'étranglement et les problèmes affectant les performances des applications grâce à une analyse complète du trafic.
- Mettez en place une surveillance en temps réel avec un temps de rafraîchissement d'une seconde pour bénéficier d'une visibilité immédiate sur le réseau.
- Identifiez les applications malveillantes qui constituent une menace pour votre réseau avant qu'elles ne puissent être exploitées.
- Tirez parti des outils de reporting intégrés pour faciliter l'analyse des données et la création de rapports de conformité, avec une durée de conservation des données pouvant aller jusqu'à deux ans.
BLOG
En savoir plus sur la NIS2
Directive NIS2 : principales modifications et implications pour l'infrastructure informatique
La nouvelle directive européenne NIS 2 concerne plusieurs secteurs et services numériques, marquant ainsi un nouveau chapitre dans la gestion des risques liés à la cybersécurité. Rejoignez-nous pour décrypter les subtilités de la directive NIS 2, examiner ses implications sur votre infrastructure informatique et découvrir comment les solutions de GFI Software peuvent faciliter votre transition vers cette nouvelle ère de la cybersécurité.
Qu'est-ce que la NIS2 ? - Présentation complète de la nouvelle directive européenne sur la cybersécurité
L'Union européenne a récemment adopté la directive NIS 2, un cadre complet visant à renforcer les défenses de la région contre les menaces numériques. Dans cet article de blog, nous passerons en revue les principes fondamentaux de la directive NIS 2, nous aborderons ses principales répercussions et ses exigences, et nous expliquerons comment GFI peut aider les entreprises à s'adapter à ce nouveau paysage de la cybersécurité.
Démystifier la directive NIS2 sur la cybersécurité
Connaissez-vous la directive NIS2 sur la cybersécurité récemment adoptée par l'Union européenne ? En tant que professionnel de l'informatique tourné vers l'avenir, il est essentiel de garder une longueur d'avance et de vous préparer à cette réglementation révolutionnaire.
Vous êtes déjà client chez GFI ?