
ŘEŠENÍ V OBLASTI DODRŽOVÁNÍ PŘEDPISŮ
Jak zajistit soulad s nařízením NIS2 pomocí řešení GFI
SMĚRNICE NIS2
Co je směrnice NIS2?
Směrnice NIS2 představuje pevný rámec zavedený za účelem posílení kyberbezpečnosti členských států EU, jehož cílem je vytvořit odolnou digitální infrastrukturu schopnou předcházet incidentům v oblasti kyberbezpečnosti a zvládat je. Tato směrnice se vztahuje na organizace, které jsou pro evropskou ekonomiku a společnost klíčové, a ukládá jim povinnost zavést mechanismy řízení rizik a hlášení incidentů.
DODRŽOVÁNÍ PŘEDPISŮ
Hlavní požadavky na dodržování předpisů
Řízení rizik
Zavádění opatření, jako je posílení bezpečnosti sítí, zvýšení bezpečnosti dodavatelského řetězce, lepší kontrola přístupu, šifrování a řízení incidentů, s cílem minimalizovat kybernetická rizika.
Odpovědnost podniků
Zajistit, aby vedení společnosti bylo proškoleno v oblasti opatření kybernetické bezpečnosti daného subjektu, dohlíželo na ně a schvalovalo je s cílem čelit kybernetickým rizikům, a to s vědomím možných sankcí, včetně odpovědnosti a dočasného zákazu výkonu vedoucích funkcí v případě porušení předpisů.
Povinnosti v oblasti podávání zpráv
Zavedení postupů pro včasné hlášení závažných bezpečnostních incidentů v souladu s lhůtami pro oznamování stanovenými směrnicí NIS2, jako je například požadavek na „včasné varování“ do 24 hodin.
Zajištění nepřetržitého chodu podniku
Plánování zajištění nepřetržitého chodu podniku v případě závažných kybernetických incidentů, včetně obnovy systémů, nouzových postupů a zřízení krizového týmu.
ČASOVÁ OSA
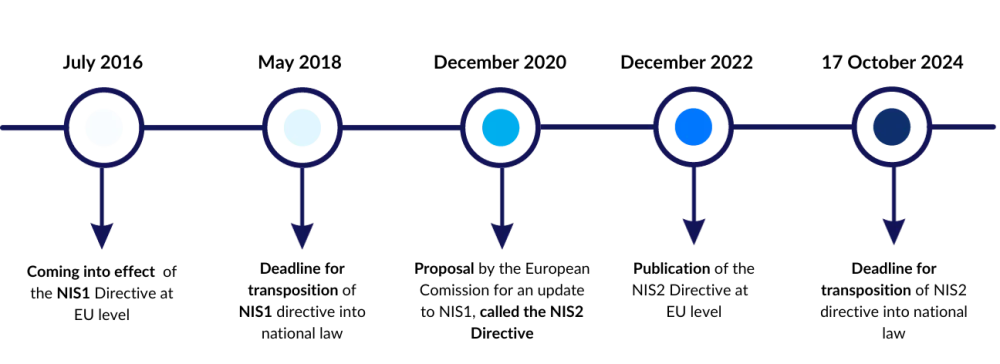
Od NIS k NIS2
Původní směrnice NIS představovala významný krok k posílení kybernetické bezpečnosti v rámci EU, její provádění však vedlo k rozmanitým způsobům implementace v jednotlivých členských státech. Vzhledem k nárůstu počtu i sofistikovanosti kybernetických hrozeb Komise směrnici přepracovala do podoby NIS2 s cílem posílit bezpečnostní protokoly, řešit bezpečnost dodavatelského řetězce, zjednodušit ohlašovací povinnosti a prosadit přísnější dozorová a donucovací opatření. Směrnice NIS2 zjednodušuje klasifikaci subjektů na „zásadní“ a „důležité“ a rozšiřuje svou působnost tak, aby zahrnovala novější odvětví, jako je nakládání s odpadními vodami, potravinářství a kosmický průmysl, přičemž se vztahuje na všechny střední a velké společnosti v těchto oblastech.
SPRÁVA ZÁVAŽNOSTÍ A OPRAV
Řešení zranitelností a správa oprav
Jedním z klíčových bodů, na které směrnice NIS 2 klade důraz, je význam a nutnost provádění posouzení zranitelností a správy oprav. Článek 6 této směrnice pojednává o registru zranitelností, který obsahuje informace o zranitelnostech, produktech či službách, kterých se týkají, a o souvisejících okolnostech. Dále se zabývá dostupností oprav a požadavky pro případy, kdy žádné opravy nejsou k dispozici.
GFI LanGuard může organizacím pomoci při plnění požadavků směrnice NIS2. Již více než deset let umožňuje GFI LanGuard tisícům podniků po celém světě spravovat a udržovat ochranu koncových zařízení v celé jejich síti, poskytuje přehled o všech prvcích v síti, pomáhá identifikovat potenciální zranitelná místa a nabízí možnost jejich opravy. Toto řešení pro správu oprav a auditování sítě je snadno použitelné a snadno nasaditelné.
Pro podrobnější přehled vám doporučujeme navštívit stránku GFI LanGuard. Můžete si také vyžádat živou ukázku, během níž získáte přehled o produktu a odpovědi na případné dotazy.
GFI LANGUARD AI
Zajistěte bezpečnost sítě pomocí nástroje GFI LanGuard AI
- Automaticky zjistěte všechny prvky ve vaší síti, včetně počítačů, notebooků, mobilních telefonů, tabletů, tiskáren, serverů, virtuálních strojů, směrovačů a přepínačů.
- Zkontrolujte svou síť, zda neobsahuje chybějící opravy.
- Najděte zranitelná místa v běžných operačních systémech. Zjistěte, které opravy chybí ve webových prohlížečích a softwaru třetích stran.
- Identifikujte zranitelnosti, pro které neexistují opravy, pomocí pravidelně aktualizovaného seznamu více než 65 000 známých problémů, jakož i otevřených portů a systémových informací o uživatelích, sdílených adresářích a službách.
- Automaticky nasazujte opravy centrálně nebo nasazujte agenty na jednotlivé počítače.
- Spouštějte automatizované zprávy o síťové bezpečnosti, které vám pomohou prokázat soulad s normou NIS2 a dalšími požadavky , jako jsou PCI DSS, HIPAA, ISO 27001/27002 a SOX.
GFI CLEARVIEW AI
Optimalizujte výkon sítě pomocí řešení GFI Clearview AI
- Automaticky sledujte stav a výkon celé vaší sítě, včetně aplikací, uživatelů a využití šířky pásma, a to v reálném čase.
- Získejte cenné informace díky jednotnému přehledovému panelu pro sledování výkonu sítě a aplikací.
- Pomocí komplexní analýzy provozu identifikujte úzká místa a problémy, které ovlivňují výkon aplikací.
- Zaveďte okamžité monitorování s obnovovací frekvencí 1 sekundy a získejte tak okamžitý přehled o síti.
- Odhalte nebezpečné aplikace, které představují hrozbu pro vaši síť, ještě než dojde k jejich zneužití.
- Využijte integrované nástroje pro tvorbu reportů k snadné analýze dat a vykazování v rámci dodržování předpisů, přičemž data jsou uchovávána po dobu až dvou let.
BLOG
Zjistěte více o NIS2
Směrnice NIS2: Hlavní změny a dopady na IT infrastrukturu
Nová směrnice EU NIS2 má dopad na řadu odvětví a digitálních služeb a otevírá novou kapitolu v přístupu k řízení rizik v oblasti kyberbezpečnosti. Pojďte s námi prozkoumat složitosti směrnice NIS2, posoudit její dopady na vaši IT infrastrukturu a zjistit, jak vám řešení společnosti GFI Software mohou usnadnit cestu do této nové oblasti kyberbezpečnosti.
Co je NIS2? – Komplexní přehled nové směrnice EU o kyberbezpečnosti
Evropská unie nedávno zavedla směrnici NIS2, komplexní rámec pro posílení obrany regionu proti digitálním hrozbám. V tomto příspěvku na blogu se podíváme na základní principy směrnice NIS2, probereme její hlavní dopady a požadavky a také to, jak může společnost GFI pomoci firmám orientovat se v tomto novém prostředí kybernetické bezpečnosti.
Objasnění směrnice NIS2 o kyberbezpečnosti
Víte o směrnici o kyberbezpečnosti NIS2, kterou nedávno přijala Evropská unie? Jako progresivní IT odborník je pro vás zásadní držet krok s dobou a připravit se na tuto průlomovou směrnici.
Jste již zákazníkem společnosti GFI?