Fiches techniques, guides d'administration, études de cas, webinaires et vidéos pour tous les produits GFI, regroupés en un seul endroit. Filtrez par produit ou par type de ressource.
Un cas d'utilisation illustrant comment GFI KerioControl apporte aux navires équipés de Starlink des fonctionnalités de hiérarchisation du trafic, d'isolation par zone et de gestion de flotte conforme aux normes de l'OMI, comblant ainsi les lacunes en matière de sécurité réseau et de gestion de la bande passante que la connectivité seule ne peut pas résoudre.
La technologie « Shield Matrix AI » de GFI KerioControl comble la lacune en matière de protection contre les menaces avant la signature pour les PME, en s'appuyant sur un réseau mondial de « honeypots » pour bloquer les adresses IP malveillantes connues avant tout échange de données, sans nécessiter de centre d'opérations de sécurité (SOC).
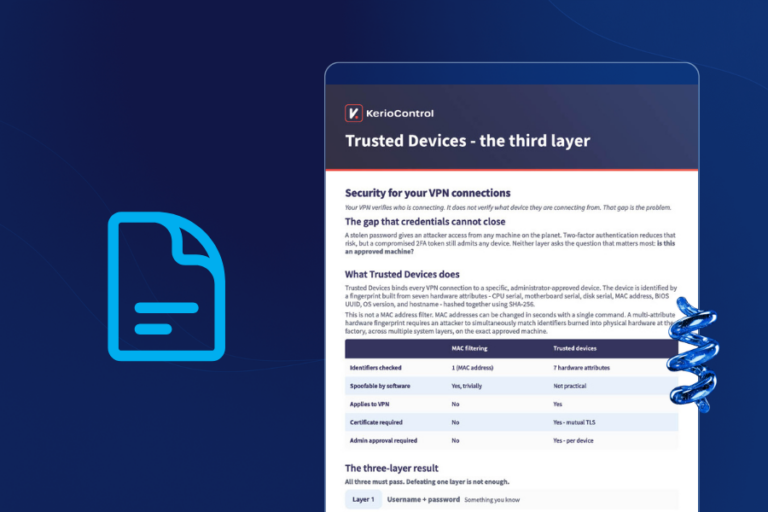
Présente la fonctionnalité « Trusted Devices » (Appareils de confiance) de GFI KerioControl v10, qui ajoute la vérification des appareils en tant que troisième couche d’authentification, en complément des identifiants et de l’authentification à deux facteurs (2FA). Plutôt que d'utiliser un filtre d'adresses MAC susceptible d'être usurpé, cette fonctionnalité lie chaque connexion VPN à un poste spécifique approuvé par l'administrateur à l'aide d'une empreinte SHA-256 générée à partir de sept attributs matériels (numéro de série du processeur, de la carte mère et du disque dur, adresse MAC, UUID du BIOS, version du système d'exploitation et nom d'hôte), le tout sécurisé par des certificats TLS mutuels.